Jeśli w Twoim tenancie są jeszcze użytkownicy z włączonym SMS-em lub połączeniem głosowym jako metodą MFA, 1 września 2026 Microsoft zmieni za Ciebie dwie rzeczy: dopisze im passkeys do polityki metod uwierzytelniania i przestawi kampanię rejestracji na stan „Microsoft managed". Ta zmiana konfiguracji jest już wpisana do harmonogramu produktowego i wejdzie w życie niezależnie od tego, czy ktoś w organizacji zdążył się do niej przygotować.
Data graniczna, o którą naprawdę toczy się gra, jest jednak inna: 1 lutego 2027. Wtedy Microsoft przestaje dostarczać SMS-y i połączenia głosowe do uwierzytelniania, a użytkownik, dla którego telefon był jedyną metodą MFA, zobaczy blokujący monit rejestracji passkey. Pięć miesięcy między tymi datami to cały bufor, jaki dostajesz. Średniej wielkości organizacji wystarczy on w zupełności, pod warunkiem że zacznie w sierpniu.
Co to oznacza dla firmy, a nie tylko dla działu IT
Wycofanie SMS w MFA w usługach Microsoft 365 sięga poza panel administracyjny: dotyka ciągłości pracy i obciążenia helpdesku.
Po 1 lutego 2027 każdy pracownik, który miał tylko telefon jako drugi czynnik, zobaczy ekran, którego nie da się pominąć. Jeśli tego dnia nie ma przygotowanej procedury odtwarzania dostępu, helpdesk dostaje falę zgłoszeń w najgorszym możliwym momencie, czyli na starcie dnia pracy. W zamian rośnie odporność na phishing: passkeys eliminują całą klasę ataków, przed którymi kod z SMS-a nie chroni, i nie wymagają dopłaty do licencji. Zarząd nie rozstrzyga więc, czy migrować, tylko w jakim tempie i jakim kosztem.
Dlaczego Microsoft wycofuje telefon jako czynnik uwierzytelniania
Uzasadnienie jest znane od lat i nie zmieniło się: telefon jako czynnik uwierzytelniania jest podatny na SIM swap, przechwytywanie w sieci operatora, socjotechnikę na infolinii i klasyczny phishing z podstawioną stroną, do której użytkownik sam przepisuje kod. Kod z SMS-a jest sekretem, który da się przekazać – a wszystko, co da się przekazać, da się wyłudzić.
Nowy element to skala i tempo automatyzacji ataków. Kampanie phishingowe z podmienionym proxy (AiTM, adversary-in-the-middle) i generowane maszynowo preteksty obniżyły koszt ataku do poziomu, przy którym „słabszy, ale wygodny" czynnik przestał się opłacać jako kompromis. Passkey rozwiązuje to strukturalnie: klucz prywatny nie opuszcza urządzenia, a poświadczenie jest powiązane z konkretną domeną, więc na podrobionej stronie po prostu nie zadziała.
Dla działu IT ważniejsza jest inna konsekwencja. Passkey wymaga urządzenia, na którym da się go zapisać, biometrii lub PIN-u tego urządzenia, ścieżki odtworzenia dostępu po utracie telefonu i przemyślanej obsługi kont, które z definicji nie mają właściciela z telefonem. Zakres pracy jest tu bliższy projektowi tożsamościowemu niż zmianie ustawienia w Microsoft 365.
Harmonogram: co dokładnie dzieje się w tenancie i kiedy
1 września 2026. Użytkownicy włączeni dla SMS lub połączenia głosowego w polityce metod uwierzytelniania (Authentication Methods Policy) albo w starych ustawieniach per-user MFA zostają automatycznie włączeni dla passkeys i trafiają do profilu passkey dopuszczającego wszystkie typy, zarówno klucze synchronizowane (menedżery haseł, iCloud Keychain, Google Password Manager), jak i powiązane z urządzeniem (Microsoft Authenticator, Windows Hello, klucze sprzętowe). Równolegle kampania rejestracji przechodzi w stan Microsoft managed z passkeys jako metodą docelową. Przy kolejnym logowaniu z MFA użytkownik zobaczy zachętę do rejestracji, którą może odłożyć: w stanie zarządzanym przez Microsoft odłożenie działa jeden dzień, ale liczba odłożeń jest nieograniczona.
18 września 2026. W Microsoft Security Store pojawiają się informacje o zewnętrznych dostawcach telekomunikacyjnych: lista, warunki, cenniki. Na tym etapie jest to materiał do decyzji; konfiguracja przychodzi później.
30 października 2026. Otwiera się konfiguracja własnego dostawcy. Od tego momentu organizacja z realnym wymogiem telefonii może podpisać umowę z operatorem przez marketplace i podłączyć go do tenanta.
1 lutego 2027. Microsoft kończy dostarczanie SMS-ów i połączeń głosowych w całym Entra, włącznie z SSPR. Tenanty bez skonfigurowanego własnego dostawcy tracą te metody. Użytkownicy bez innej metody MFA dostają monit blokujący logowanie do momentu zarejestrowania passkey. Z tego etapu nie ma rezygnacji.
Dwa zastrzeżenia, które łatwo przeoczyć w podsumowaniach: harmonogram dotyczy chmury publicznej, a dla pozostałych środowisk Microsoft zapowiada osobne daty; użytkownicy B2B i goście są w zakresie wycofania, przy czym wsparcie passkeys dla tej grupy planowane jest na koniec 2026 roku, czyli później niż dla użytkowników wewnętrznych. Azure AD B2C pozostaje poza zakresem zmiany.
Tymczasowy opt-out: co realnie daje
W komunikacji krąży uproszczenie „nie ma opcji rezygnacji". Jest ono prawdziwe dla 1 lutego 2027 i nieprawdziwe dla 1 września 2026. Microsoft udostępnia tymczasowy opt-out obejmujący okres od 1 września 2026 do 1 lutego 2027, który pozwala odłożyć automatyczne włączenie passkeys i przestawienie kampanii rejestracji. Ustawia się go w polityce metod uwierzytelniania, obecnie przez endpoint beta Microsoft Graph, właściwością passkeyDynamicMigration:
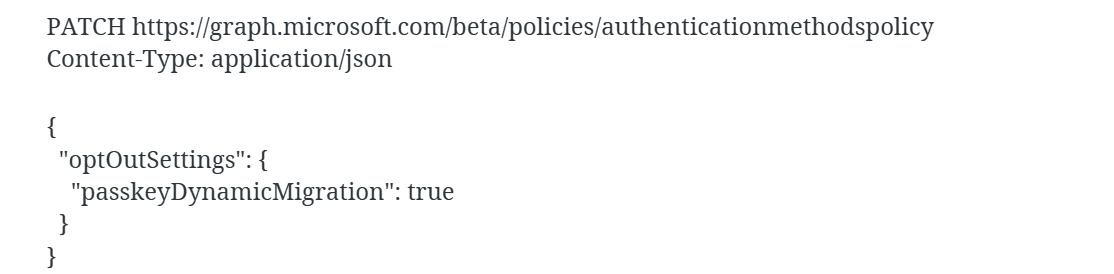
Operacja wymaga uprawnienia Policy.ReadWrite.AuthenticationMethod. Ponieważ mechanizm jest opisany w wersji beta dokumentacji, przed użyciem warto sprawdzić jej aktualną wersję, bo szczegóły API mogą się jeszcze zmienić.
To rozwiązanie dla konkretnej sytuacji: masz własny, już zaplanowany rollout passkeys w innym tempie albo segment użytkowników, dla którego dopiero kontraktujesz operatora. Przeczekać w ten sposób całej zmiany się nie da: okres opt-outu kończy się dokładnie tam, gdzie zaczyna się egzekwowanie.
Inwentaryzacja: dwie różne listy, które trzeba mieć
Najczęstszy błąd na tym etapie to policzenie jednej listy i uznanie tematu za rozpoznany. Potrzebne są dwie, bo odpowiadają na inne pytania.
Lista A: kto ma zarejestrowany telefon jako metodę. To odpowiedź na pytanie „kto realnie loguje się SMS-em". Źródło: raport User registration details w Entra admin center (Protection → Authentication methods) albo /reports/authenticationMethods/userRegistrationDetails w Microsoft Graph. Dostęp do raportu wymaga licencji Entra ID P1 lub P2 oraz roli z prawem odczytu raportów (w praktyce Reports Reader, Security Reader, Global Reader lub Security Administrator).
Tu czeka pułapka techniczna: Entra nie przechowuje „SMS" i „połączenia głosowego" jako dwóch osobnych rejestracji. Przechowuje numer telefonu z typem (mobile, alternateMobile, office), a to typ decyduje, co można na ten numer wysłać. Nie da się więc wygenerować czystego podziału „użytkownicy SMS vs użytkownicy voice" – realnie raportujemy użytkowników z numerem telefonu i osobno oznaczamy tych, na których numer da się wysłać wiadomość.
Lista B: kto jest włączony dla SMS/voice w polityce metod uwierzytelniania. To odpowiedź na pytanie „kogo dotknie automatyka 1 września". Ta lista jest zwykle większa od listy A, bo obejmuje wszystkich objętych polityką, także tych, którzy telefonu nigdy nie zarejestrowali. Sam zakres wrześniowej zmiany wynika z tej listy, nie z rejestracji.
Z obu list wyciągamy trzy segmenty do priorytetyzacji: konta uprzywilejowane z telefonem jako metodą (najwyższy priorytet, niezależnie od daty), użytkownicy, dla których telefon jest jedyną metodą MFA (ci zostaną zablokowani w lutym) i pozostali z telefonem obok Authenticatora lub Windows Hello (najmniejsze ryzyko, największa liczebność).
Praktyczne implikacje, o których nie mówi komunikat
Kampania rejestracji może zmienić cel bez Twojej wiedzy. Jeśli prowadzisz dziś kampanię wskazującą Microsoft Authenticator, po przejściu w stan Microsoft managed zacznie ona kierować użytkowników do passkeys, i to do szerszej grupy odbiorców. Dla helpdesku to różnica między „znam ten ekran" a „ludzie pytają, czemu mają zakładać coś nowego".
Profile passkey wpływają na to, kto zobaczy monit. Jeśli w tenancie wymuszasz atestację albo ograniczasz dopuszczalne AAGUID, użytkownik może dostać zachętę do rejestracji typu klucza, którego nie wolno mu zarejestrować; rejestracja się wtedy nie uda. Zachęta trafia bezproblemowo do użytkowników włączonych dla obu typów passkey, bez ograniczeń w profilu. Profile passkey są tu narzędziem właściwym: ostrzejszy profil z kluczami device-bound i atestacją dla administratorów, luźniejszy z kluczami synchronizowanymi dla pracowników liniowych. Do tego dochodzą limity: tenant obsługuje obecnie do trzech profili passkey łącznie z profilem domyślnym, a cała polityka Passkey (FIDO2) ma limit rozmiaru 20 KB. To realne ograniczenie przy projektowaniu segmentacji.
Wykluczenie w metodzie Passkey (FIDO2) to wyłącznik, nie filtr. Grupa wykluczona nie zarejestruje i nie użyje żadnego passkey. To właściwe miejsce na konta break-glass i konta serwisowe, ale nie na sterowanie typami kluczy; do tego służą profile i siła uwierzytelniania w Conditional Access.
Problem bootstrapu. Rejestracja passkey wymaga świeżo wykonanego MFA. Użytkownik, który stracił telefon i miał tylko jedną metodę, nie zarejestruje nowej bez pomocy. Rozwiązaniem jest Temporary Access Pass: czasowy kod wydawany przez administratora, który spełnia warunek MFA i pozwala odtworzyć dostęp bez resetowania metod. Bez TAP-a w procedurze helpdesku każda zgubiona komórka to ręczna interwencja.
SSPR i konta bez smartfona. Wycofanie obejmuje self-service password reset, więc scenariusze odzyskiwania hasła oparte na telefonie wymagają przebudowy. Osobno trzeba zaplanować grupy bez urządzenia własnego: stanowiska współdzielone, produkcja, magazyn. Tu zwykle wychodzi się od kluczy sprzętowych FIDO2 albo Windows Hello for Business na komputerze służbowym, a decyzja ma skutki budżetowe, więc lepiej podjąć ją w sierpniu niż w styczniu.
Koszty. Migracja użytkowników z telefonu na passkeys nie generuje dodatkowej opłaty, bo passkeys są częścią każdego planu Entra, włącznie z Entra ID Free. Płatne są dwie inne rzeczy: własny dostawca telekomunikacyjny (rozliczany za wiadomość, ze stawką zależną od dostawcy i regionu) oraz Entra ID P1 lub wyżej, jeśli chcesz wymuszać metody odporne na phishing przez Conditional Access.
Plan działania na najbliższe pięć miesięcy
Sierpień 2026: rozpoznanie i decyzje. Zbierz listę A i listę B. Wyodrębnij konta uprzywilejowane i użytkowników z telefonem jako jedyną metodą. Sprawdź obecny stan kampanii rejestracji i konfigurację metody Passkey (FIDO2): czy jest włączona, dla kogo, czy wymuszasz atestację, czy masz ograniczenia AAGUID, czy włączone jest samodzielne zakładanie. Zdecyduj per segment: passkey w Authenticatorze, Windows Hello for Business, klucz sprzętowy, czy (wyjątkowo) własny operator. Jeśli automatyka wrześniowa koliduje z Twoim planem, rozważ tymczasowy opt-out.
Do 1 września: wyprzedź automatykę. Skonfiguruj passkeys i kampanię rejestracji samodzielnie, zamiast przyjmować ustawienia domyślne. Uruchom pilota na IT i jednym przyjaznym zespole, na realnym parku urządzeń. Wyślij komunikat do użytkowników z jedną informacją, która się liczy: ekran z monitem jest oczekiwany i nie jest phishingiem. Zaktualizuj procedury helpdesku i wprowadź TAP do ścieżki odtwarzania dostępu.
Wrzesień i październik: fala po fali. Rozszerzaj kampanię segmentami, zaczynając od kont uprzywilejowanych. Od 18 września oceń katalog dostawców telekomunikacyjnych, jeśli masz wymóg telefonii; od 30 października skonfiguruj i przetestuj operatora na grupie pilotażowej. Rejestracje passkey monitoruj co tydzień; to jedyny wskaźnik, który mówi, czy projekt idzie.
Listopad i grudzień: domykanie. Ogranicz możliwość odkładania monitu dla pozostałych. Doprowadź listę „telefon jako jedyna metoda" do zera. Przebuduj metody SSPR. Rozstrzygnij przypadki brzegowe: konta współdzielone, wykonawcy zewnętrzni, goście.
Styczeń 2027: bufor. Żadnych nowych działań, tylko weryfikacja raportów i ostatnie przypomnienia adresowane do konkretnych osób.
Gdzie zwykle wykłada się ten projekt
Nie na technologii. Passkeys w Entra ID są dojrzałe, profile są ogólnie dostępne, kampanie rejestracji działają. Wykłada się na braku listy „telefon jako jedyna metoda", bo dopóki jej nie ma, nikt nie wie, kto zostanie zablokowany w lutym. Na braku procedury odtworzenia dostępu z TAP-em, bo bez niej każdy taki przypadek trafia do ręcznej obsługi. I na komunikacji, której nie wysłano przed 1 września: monit, którego nikt nie zapowiedział, generuje zgłoszenia o podejrzeniu phishingu od osób, które postąpiły dokładnie tak, jak je nauczyliśmy.
Kolejność ma znaczenie: najpierw dane, potem procedura, potem komunikacja, na końcu technologia. Odwrotna kolejność też prowadzi do celu, tylko przez helpdesk.
Podsumowanie
Firmy, które w sierpniu zrobią dwie listy, ustalą procedurę odtwarzania dostępu i wyślą jeden komunikat do pracowników, przejdą przez ten projekt w zwykłym trybie pracy. Te, które zaczną w styczniu, przejdą przez niego przez kolejkę zgłoszeń. O tym, która to będzie wersja, decyduje data powstania pierwszej listy, nie budżet i nie technologia.
Często zadawane pytania
Czy po 1 lutego 2027 użytkownicy zostaną zablokowani?
Nie zostaną wylogowani ani pozbawieni konta, ale zobaczą monit rejestracji passkey, którego nie da się pominąć. Bez zarejestrowania passkey nie przejdą dalej.
Czy da się zachować SMS w MFA po tej dacie?
Tak, ale tylko przez własnego dostawcę telekomunikacyjnego skonfigurowanego z Microsoft Security Store (dostępne od 30 października 2026). To usługa płatna, rozliczana za wiadomość.
Czy migracja na passkeys wymaga dodatkowych licencji?
Nie. Passkeys są dostępne we wszystkich edycjach Entra ID, w tym w Entra ID Free. Licencja P1 jest potrzebna dopiero do wymuszania metod odpornych na phishing w Conditional Access i do raportów rejestracji metod.
Ten projekt możemy przeprowadzić za Ciebie: w całości albo tylko w tej części, na którą brakuje czasu. Przygotujemy raport z podziałem na konta uprzywilejowane i użytkowników z telefonem jako jedyną metodą MFA, skonfigurujemy politykę metod uwierzytelniania oraz kampanię rejestracji i przekażemy gotowy materiał informacyjny dla użytkowników końcowych. Zakres ustalamy na wstępnej rozmowie i na jego podstawie przedstawiamy wycenę, więc od początku wiesz, co dostajesz i ile to kosztuje. Ze względu na datę 1 września najlepiej zacząć od inwentaryzacji. Porozmawiajmy o zakresie.